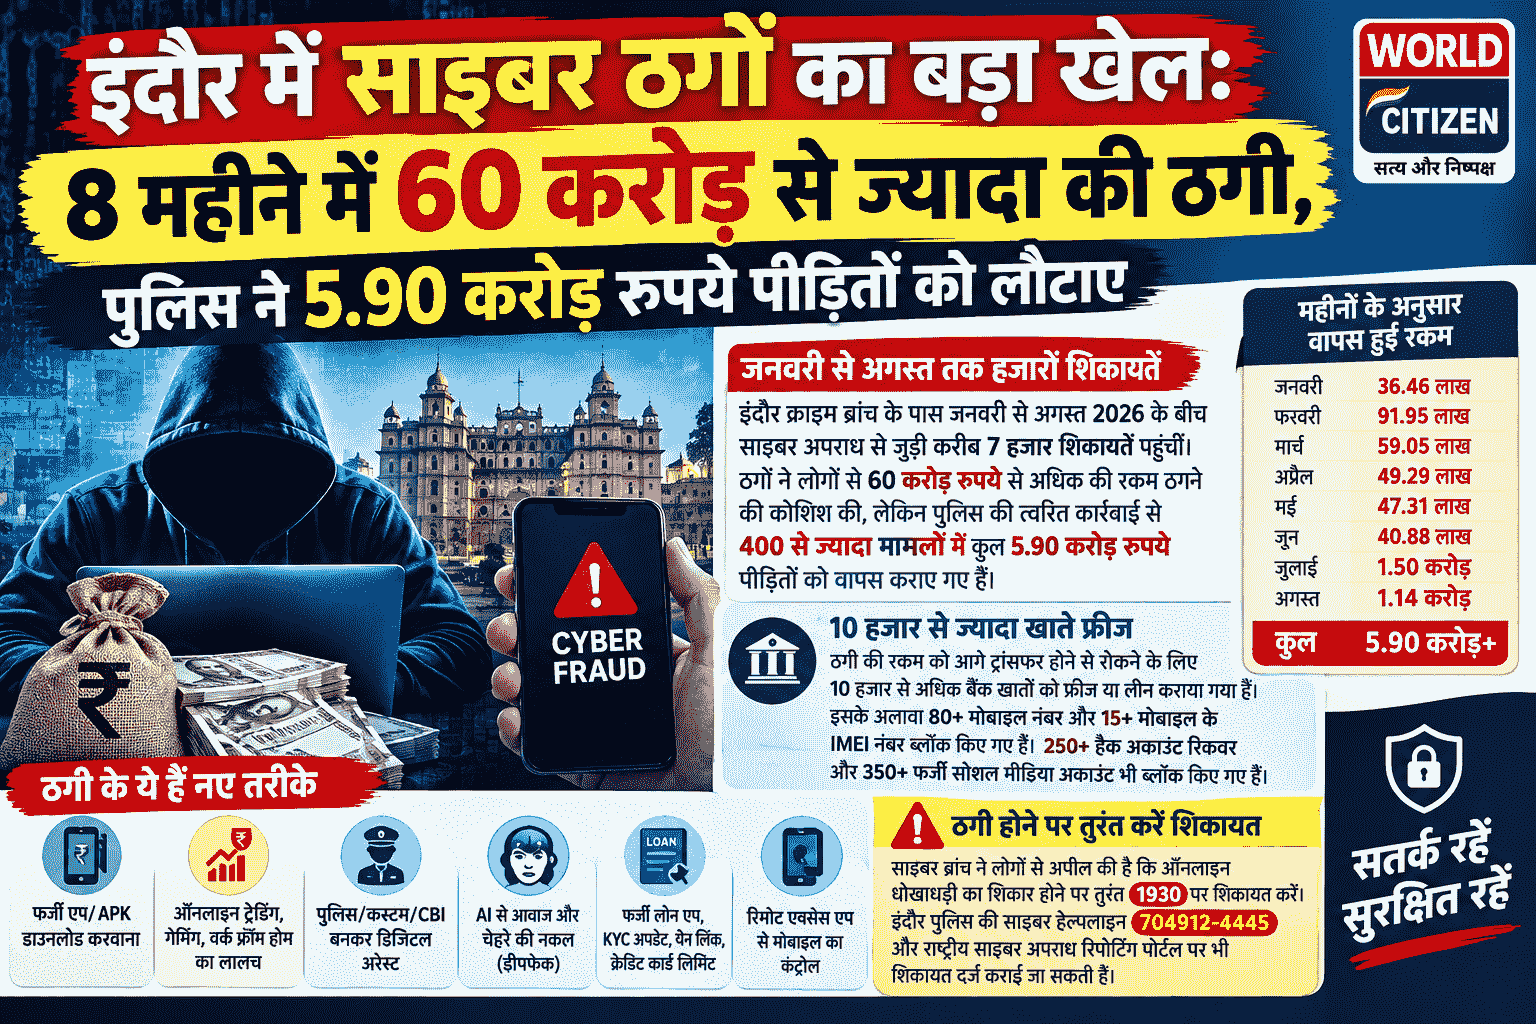
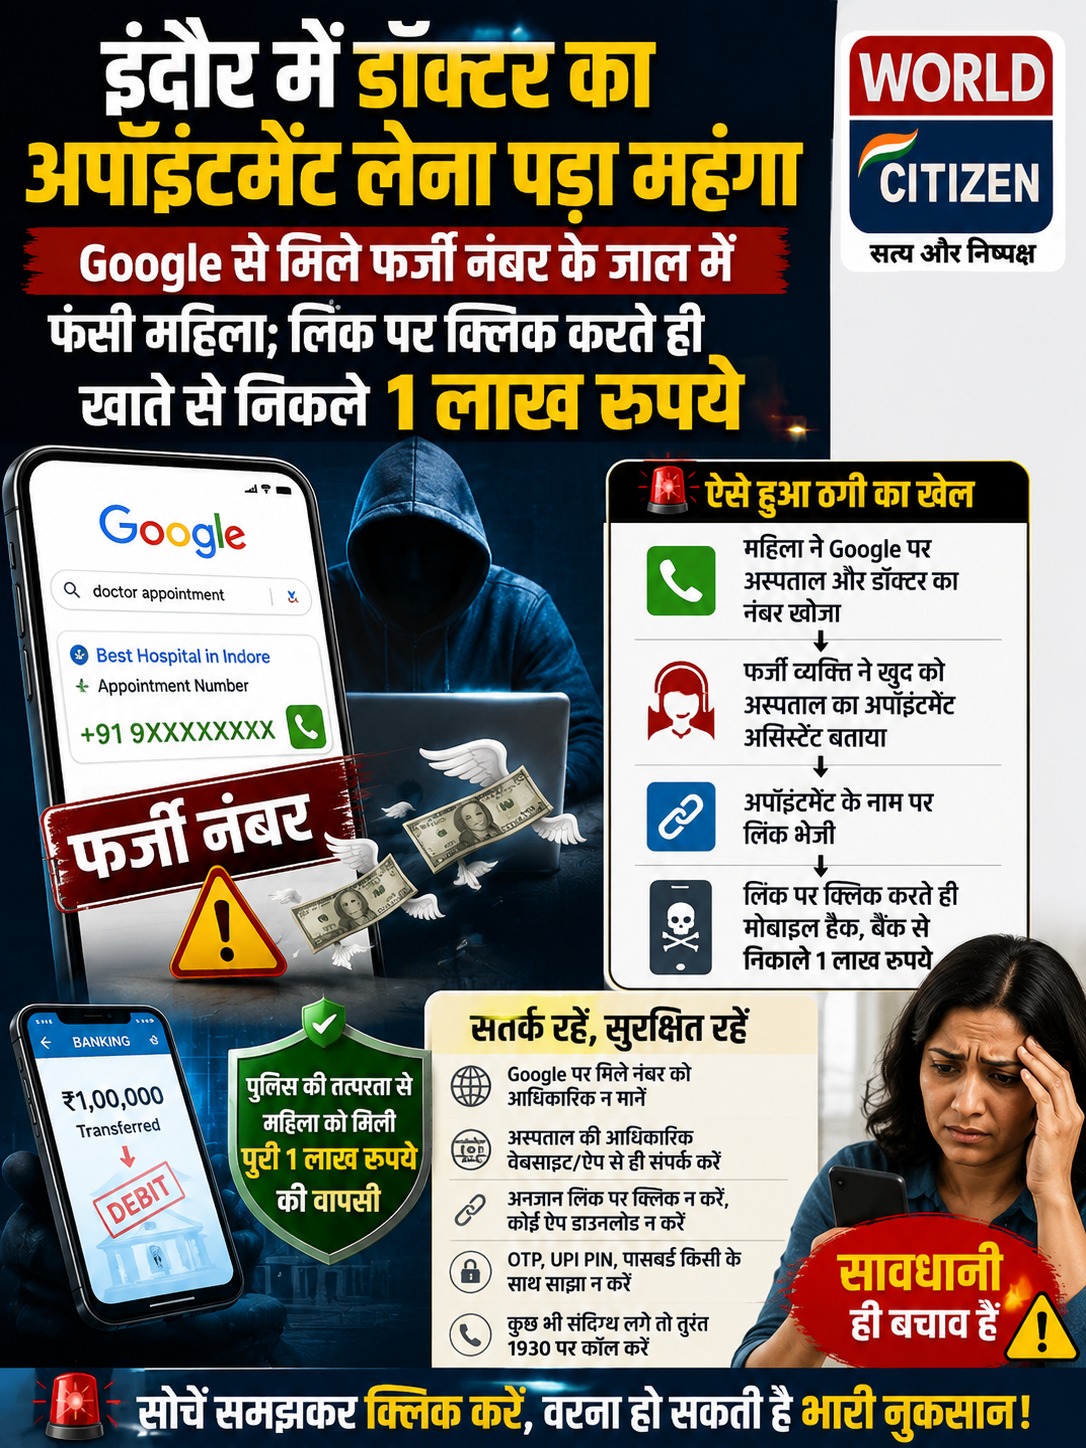
इंदौर। ऑनलाइन डॉक्टर का नंबर तलाशना शहर की एक महिला के लिए बड़ी साइबर परेशानी का कारण बन गया। डॉक्टर से अपॉइंटमेंट लेने के लिए महिला ने Google पर अस्पताल की जानकारी खोजी और वहां मिले एक मोबाइल नंबर पर संपर्क किया। सामने वाले व्यक्ति ने खुद को अस्पताल का अपॉइंटमेंट कर्मचारी बताया और बुकिंग की प्रक्रिया पूरी करने के नाम पर महिला के मोबाइल पर एक लिंक भेज दिया। लिंक खोलने के कुछ ही समय बाद उसके बैंक खाते से करीब 1 लाख रुपये की ऑनलाइन ठगी हो गई।
Google सर्च से मिला नंबर बना ठगी का रास्ता
महिला को बॉम्बे हॉस्पिटल में डॉक्टर से परामर्श के लिए अपॉइंटमेंट लेना था। इसके लिए उसने इंटरनेट पर अस्पताल और डॉक्टर की जानकारी खोजी। सर्च के दौरान मिले एक मोबाइल नंबर को उसने अस्पताल का आधिकारिक संपर्क नंबर समझ लिया और उस पर फोन कर दिया। कॉल पर मौजूद व्यक्ति ने अपॉइंटमेंट बुक कराने का भरोसा दिलाया और आगे की प्रक्रिया के लिए एक लिंक भेजी। महिला ने इसे बुकिंग से संबंधित लिंक समझकर खोल दिया, जिसके बाद उसके मोबाइल और डिजिटल जानकारी का साइबर ठगों ने गलत इस्तेमाल किया।
खाते से रकम निकलते ही हुई ठगी की जानकारी
लिंक पर क्लिक करने के बाद महिला के बैंक खाते से ऑनलाइन ट्रांजेक्शन के जरिए करीब एक लाख रुपये निकाल लिए गए। खाते से पैसे जाने का संदेश मिलने पर उसे साइबर ठगी का पता चला। इसके बाद उसने तुरंत शिकायत दर्ज कराई। मामले की जानकारी मिलते ही क्राइम ब्रांच की साइबर टीम ने संबंधित बैंक और वित्तीय संस्थानों से संपर्क कर रकम को ट्रेस करने और उसे रोकने की कार्रवाई शुरू की।
पुलिस की तत्परता से वापस मिली पूरी रकम
क्राइम ब्रांच की त्वरित कार्रवाई का फायदा पीड़िता को मिला और पुलिस ने बैंकिंग चैनल के माध्यम से ठगी गई पूरी 1 लाख रुपये की रकम वापस करा दी। पुलिस अधिकारियों का कहना है कि साइबर फ्रॉड की स्थिति में तुरंत शिकायत करना बेहद जरूरी है, क्योंकि शुरुआती समय में कार्रवाई होने पर रकम को रोकने या वापस कराने की संभावना बढ़ जाती है।
अस्पताल का नंबर लेते समय रखें सावधानी
पुलिस ने लोगों से अपील की है कि Google पर दिखाई देने वाले किसी भी मोबाइल नंबर को अस्पताल या डॉक्टर का आधिकारिक नंबर मानकर तुरंत भरोसा न करें। अपॉइंटमेंट के लिए अस्पताल की आधिकारिक वेबसाइट, सत्यापित ऐप या अन्य प्रमाणित संपर्क माध्यम का इस्तेमाल करना बेहतर है। अनजान व्यक्ति की ओर से भेजी गई लिंक खोलने, कोई ऐप डाउनलोड करने, स्क्रीन शेयर करने या मोबाइल की अनावश्यक अनुमति देने से भी बचना चाहिए। OTP, UPI PIN और बैंकिंग पासवर्ड जैसी गोपनीय जानकारी किसी के साथ साझा नहीं करनी चाहिए।